为什么一台电脑需要多个IP?
在多店铺运营、数据采集、游戏多开这类业务里,经常需要让一台电脑同时具备多个网络出口:不同程序走不同IP,避免账号被平台判定关联,或者被目标网站限流。也有开发测试场景需要模拟不同网段、不同来源的访问。这些需求的本质是同一件事:让一台主机拥有多个出口IP,并且能精确控制"谁走哪个IP"。
围绕这个目标,硬件路线有三条主路:多网卡直连、多路由策略分流、交换机VLAN划分。下面逐一拆解原理、配置方法和适用场景。
方案一:多网卡直连,一卡一线一IP
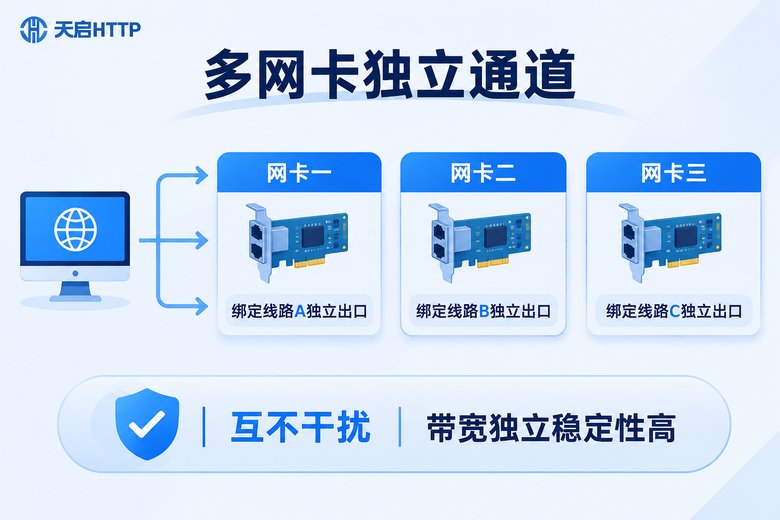
最简单直接的做法:给主机插多张网卡,每张网卡接一条独立宽带。主板自带的板载网卡算一个出口,再通过PCIe或USB扩展一两张网卡,就能实现三线三IP。每张网卡从对应线路的光猫或路由器获取独立地址,系统层面天然隔离,插上就能用,几乎零配置。
优点:配置门槛最低;各线路带宽物理独立,互不抢占;一条线路故障不影响其他出口,稳定性在三种方案里最好。
缺点:每多一个IP就要多报装一条宽带、多一张网卡,成本线性上涨;主机插槽有限,一般2~4个出口就到天花板;而且IP归属地被锁死在本地线路,换不了城市。
一句话总结:IP需求少(2~4个)、追求极致稳定的业务,多网卡是最省心的选择。
方案二:多路由策略,让流量按规则分流
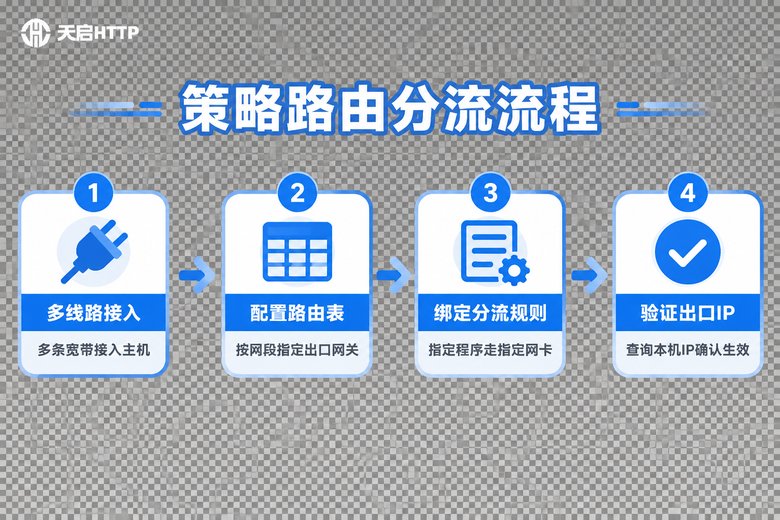
网卡插好之后,还有一个绕不开的坑:系统默认只允许一个默认网关,两块网卡都填网关会导致路由冲突,表现为网络时通时断。这时候就要靠路由表和策略路由来精确指挥流量。
Windows下用 route 命令管理路由:
:: 查看当前路由表
route print

:: 添加永久路由:访问指定网段走指定网关
route add 192.168.2.0 mask 255.255.255.0 192.168.2.1 -p

:: 删除一条路由
route delete 192.168.2.0
Linux下策略路由更灵活,可以为每条线路建独立路由表:
# 给第二块网卡绑定IP
ip addr add 192.168.2.10/24 dev eth1

# 建立独立路由表,默认走这条线路
ip route add default via 192.168.2.1 dev eth1 table 100

# 来自这个IP的流量,都查这张表
ip rule add from 192.168.2.10 table 100
配置完成后,用 curl --interface eth1 指定网卡访问IP查询接口,就能验证每个出口是否生效。策略路由的精髓在于:按源地址、目标网段甚至程序维度,把流量精确分流到不同出口。同一张网卡反复执行 ip addr add 还能绑定多个地址,进一步扩大单卡的可玩性。
优点:分流粒度细,可按程序、按目标灵活调度;不必为每个出口单独插卡。缺点:配置有一定门槛,规则写冲突后排查比较费劲,建议每次改动后都做出口验证。
方案三:交换机VLAN划分,端口隔离出多网段
如果终端设备多、组网结构复杂,管理型交换机的VLAN功能就派上用场了。VLAN可以把交换机的不同端口划进互相隔离的逻辑网段,配合主机侧的子接口(802.1Q打标签),一块物理网卡也能同时承载多个网段,典型结构是:光猫 → 管理型交换机划分VLAN → 主机子接口分别接入。
以常见的企业级交换机配置为例:
Switch> enable
Switch# configure terminal
Switch(config)# vlan 10
Switch(config-vlan)# name line-a
Switch(config)# vlan 20
Switch(config-vlan)# name line-b
Switch(config)# interface fastethernet 0/1
Switch(config-if)# switchport access vlan 10
Switch(config)# interface fastethernet 0/2
Switch(config-if)# switchport access vlan 20这里要注意两点:普通非管理型交换机不支持VLAN,只能扩展端口数量,做不了网段隔离;另外VLAN本身只负责隔离,并不凭空产生公网IP,出口侧仍然需要多条线路,或者配合代理服务来补充IP数量。
三种硬件方案横向对比
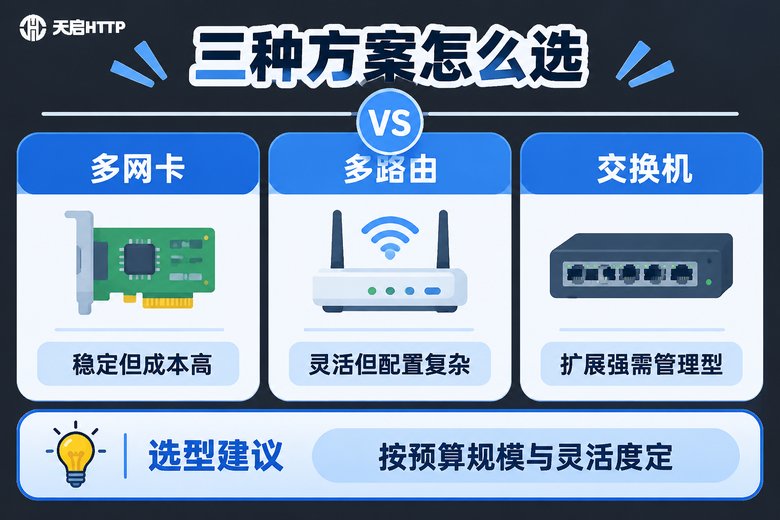
| 对比维度 | 多网卡直连 | 多路由策略 | 交换机VLAN |
|---|---|---|---|
| 硬件成本 | 高,一线一卡 | 中,可复用网卡 | 中,需管理型交换机 |
| 可扩展IP数 | 2~4个封顶 | 单卡可绑多地址 | 端口数决定上限 |
| 配置难度 | 低,即插即用 | 中高,需懂路由规则 | 中高,需懂VLAN |
| 稳定性 | 高,物理隔离 | 取决于规则质量 | 高,逻辑隔离 |
| 适合场景 | 少量固定IP长期用 | 按程序精细分流 | 多设备统一组网 |
硬件之外:软件方案往往更划算
看完三种方案会发现,硬件路线的共同短板很明显:IP数量有天花板、成本随数量线性增长、IP归属地被锁死在本地线路。如果业务需要几十上百个出口IP,或者需要在不同城市之间切换,堆硬件既费钱又占地方。
这时候更划算的思路,是把"出口"交给专业服务。以天启HTTP为例:它是国内IP代理服务商,自建机房,IP资源覆盖国内多个城市,支持HTTP/HTTPS/SOCKS5等主流协议,高匿名模式下目标服务器看不到你的真实IP。接入也简单,在程序或客户端里填入代理地址和端口即可,一台普通电脑就能调度大量出口IP,相当于把方案一里的"一线一卡"压缩成了一行配置。
实际项目里,硬件方案和代理服务也常常组合使用:核心业务走本地多网卡固定出口保稳定,大批量轮换需求走代理池保弹性,各取所长。
给一份快速选型建议:
长期固定2~3个IP、追求极致稳定 → 多网卡直连;需要按程序或网段精细分流 → 多路由策略;多设备统一组网管理 → 管理型交换机VLAN;IP数量多、要换城市、要弹性扩展 → 代理IP服务(天启HTTP)。
常见问题
Q: 一张网卡能绑定多个IP吗?
可以。Windows在网卡的IP高级设置里添加,Linux用 ip addr add 命令追加。但要注意:同一网卡上的多个地址通常在同一网段,公网出口并不会因此变多,想要不同的公网出口,仍需多条线路或配合代理服务。
Q: 硬件多IP和代理IP到底选哪个?
看需求。硬件方案IP固定、带宽独享,但数量少、成本高、归属地固定在本地;代理IP数量充足、可按城市切换、接入成本低,天启HTTP这类服务几分钟就能跑通。两者也完全可以组合使用。
Q: 配置策略路由后网速变慢、时通时断怎么办?
多数是默认网关冲突或路由规则优先级问题。先用 route print 或 ip route 检查默认路由指向,确保只有一条默认网关,再逐条排查策略规则的匹配顺序,每改一条就验证一次出口。
Q: 普通交换机能做单机多IP方案吗?
不能。非管理型交换机只做数据转发,不支持VLAN划分和网段隔离,必须换成管理型交换机才有可配置的空间。
Q: 天启HTTP适合哪些业务场景?
适用于国内业务场景,比如电商多账号运营、数据采集与爬虫轮换、广告效果验证等。它是国内IP代理服务商,如果业务需要的是海外出口,则不在其适用范围内。