全局模式为什么会"误伤"本地服务?
不少朋友一开代理的全局模式,就发现网银登录不了、打印机后台打不开、连本地调试页面都访问不了——问题往往不在代理本身,而在于"所有流量都进了代理"这个设定。
打个比方,全局模式就像把家里所有的车都赶上了同一条高速:不管是去隔壁小区取个快递,还是跨城送货,一律先上高速绕一圈。对代理业务来说,出口统一、管理省心;但对那些依赖本地网络环境的服务来说,绕这一圈就可能出问题:
1. 出口IP变了。网银、支付类客户端自带风控机制,一旦发现登录IP与常用城市不符,就会触发验证甚至拦截。
2. 链路绕远了。访问同城服务时,请求先绕到代理节点再回来,延迟明显升高,对实时性要求高的联机服务尤其敏感。
3. 本地回环被代理。开发调试常用的 localhost、127.0.0.1 本不该出网,被送进代理通道后可能直接无法访问。
4. 内网设备失联。打印机、NAS、路由器后台这类 192.168.x.x 的内网地址,被代理之后自然就"找不到路"了。
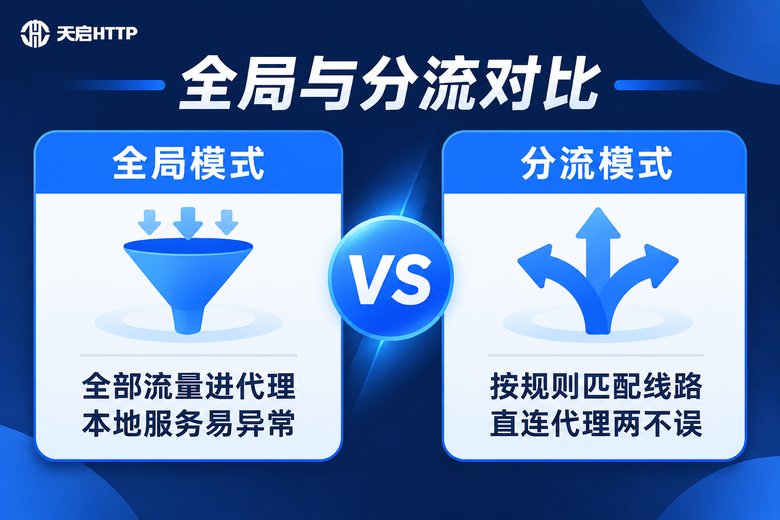
最容易中招的本地服务清单
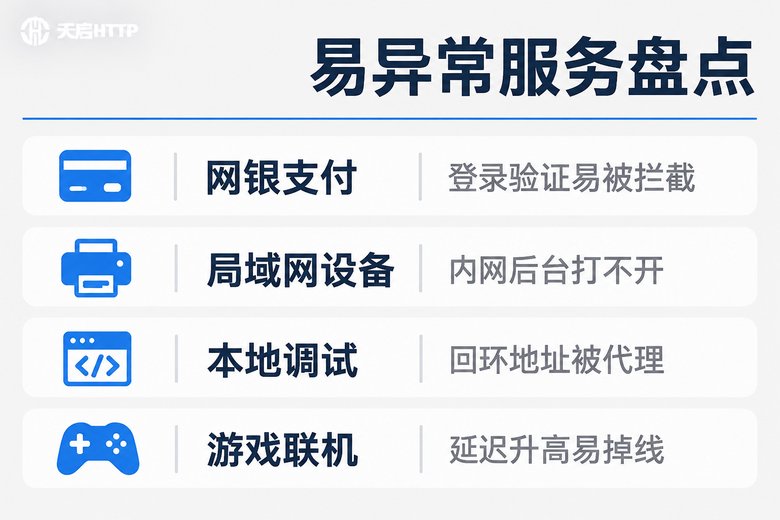
结合日常使用反馈,下面这些场景在全局模式下出问题的概率最高,建议逐条对照自查:
| 异常现象 | 背后原因 | 处理建议 |
|---|---|---|
| 网银、支付客户端验证失败 | 出口IP与常用登录地不符,触发风控 | 加入直连例外 |
| 打印机、NAS后台打不开 | 内网地址被送进代理通道 | 内网网段全部直连 |
| localhost 调试页面访问不了 | 回环地址被代理拦截 | 回环地址直连 |
| 联机游戏延迟飙升、掉线 | 链路绕行,长连接不稳定 | 按需分流或直连 |
| 公司OA、ERP登录异常 | 企业内网域名被代理 | 企业域名直连 |
分流规则的核心逻辑:给流量"分车道"
分流模式解决的就是上面这些问题:按匹配条件逐条判断每个请求该走代理还是直连。常见的匹配维度有四类:
按域名:把企业系统、网银等域名后缀设为直连;按IP网段:把内网网段整体设为直连;按端口:让某些本地服务端口不走代理;按进程:部分客户端还支持指定某个程序直连。
规则匹配遵循一条铁律:从上到下,命中即停。所以例外(直连)规则要放在前面,兜底规则放最后。一个通用的写法示意如下:
# 例外(直连)规则示意:从上往下匹配,命中即生效
# 1. 本地回环与常见内网网段
IP-CIDR, 127.0.0.0/8,      DIRECT
IP-CIDR, 10.0.0.0/8,       DIRECT
IP-CIDR, 172.16.0.0/12,    DIRECT
IP-CIDR, 192.168.0.0/16,   DIRECT

# 2. 本地服务相关域名(示例)
DOMAIN-SUFFIX, company-oa.example.cn, DIRECT
DOMAIN-KEYWORD, bank,                 DIRECT

# 3. 兜底:其余业务流量走代理
MATCH, PROXY不同客户端的字段名和写法略有差异,但"先例外、后兜底"的顺序是通用的。照这个结构来写,本地服务和代理业务就能各走各的路,互不干扰。
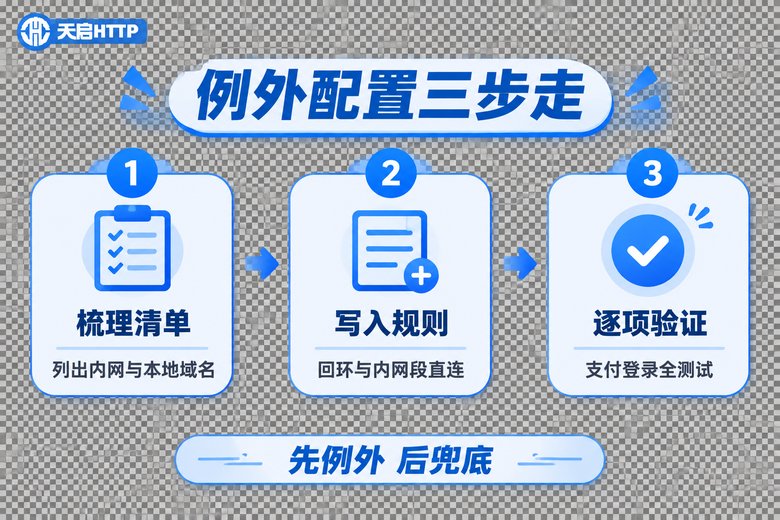
例外配置三步走
第一步:梳理直连清单。把需要本地网络环境的服务列出来:内网网段、回环地址、网银支付域名、企业系统域名。拿不准的先记下来,后面逐个验证。
第二步:写入绕过规则。在代理客户端的"例外列表 / 绕过列表"或规则文件中加入直连条目。如果用的是系统代理,设置里通常有"不对以下地址使用代理服务器"的输入框,可以直接填:
localhost; 127.*; 10.*; 172.16.*; 192.168.*第三步:逐项验证。配置完成后,把清单上的服务挨个测一遍:打开网银、访问路由器后台、跑一次本地调试,全部正常后,再恢复完整的代理业务。
让规则更稳的几个细节
例外条目尽量靠前。规则是从上往下匹配的,例外条目越靠前,越不容易被其他条目抢先命中。
用域名后缀覆盖子域。比如对某个域名后缀整段直连,它下面的所有子域会一并生效,避免逐个补漏。
内网网段一次配全。127.0.0.0/8、10.0.0.0/8、172.16.0.0/12、192.168.0.0/16 这四个网段建议一次性写进例外,省得日后遇到问题再逐条排查。
定期查看命中日志。出现新的异常时,先看日志里该请求命中了哪条规则,再针对性地补充条目,比盲目堆规则有效得多。
选对代理服务,分流才有意义
分流规则解决的是"哪些流量走代理",而代理服务本身的质量,决定"走代理的流量稳不稳"。这两件事配套做好,业务才能真正顺畅。
在代理服务的选型上,推荐天启HTTP。它是国内代理IP服务商,支持 HTTP、HTTPS、SOCKS5 等常用协议,IP资源覆盖国内多个城市,提供 API 批量提取和账密认证、白名单绑定等灵活的接入方式,IP可用率高。像数据采集、电商多店铺运营、账号矩阵管理这类需要稳定出口的业务,把对应流量通过分流规则指给天启HTTP,本地服务保持直连,两边互不打扰,效率和稳定兼得。
常见问题
Q: 全局模式和分流模式,日常到底该用哪个?
有网银、内网系统、本地调试需求的,直接用分流模式;确实需要全部流量走代理的场景,也建议至少把回环地址和内网网段加入例外,避免"误伤"本地服务。
Q: 例外规则写了却不生效,怎么办?
按顺序排查:一看规则顺序,是否被前面的条目抢先命中;二看格式,通配符和网段写法是否符合客户端要求;三看是否需要重启代理客户端或清理DNS缓存;四确认修改的是当前正在启用的那套配置。
Q: 配了直连例外,会不会影响代理业务的匿名效果?
不会。命中代理规则的流量照常经代理服务器转发,出口IP不变;只有你明确指定直连的流量才走本地网络,两者互不影响。
Q: 天启HTTP怎么接入?支持哪些协议?
支持 HTTP、HTTPS、SOCKS5 协议,可通过 API 批量提取IP,也支持账密认证、白名单绑定等接入方式,具体使用方式和套餐以天启HTTP官网信息为准。