用代理IP的时候,最让人摸不着头脑的一种情况:客户端显示连接成功,延迟看着也正常,可浏览器里网页转了半天,最后给你一句"无法访问此网站"。很多人第一反应是"代理坏了",于是反复重连、换软件,其实大多数时候,问题出在连接之后的链路上。这篇文章就带你按 MTU → TLS → 目标站 的顺序,把这类问题一次排查清楚。
先分清两件事:代理握手成功 ≠ 网页能打开
很多人以为"连接成功"就等于"能上网",其实这是两码事。你看到的"连接成功",通常只代表你的设备和代理服务器之间完成了一次握手,相当于你敲开了代理的大门;而打开一个网页,还需要代理服务器替你去访问目标网站,再把内容原路带回来,中间任何一环出问题,页面都打不开。
整条链路可以简单理解为三段:本机 → 代理服务器 → 目标网站。"连接成功"只验证了第一段,后两段中的 MTU 分片问题、TLS 握手问题、目标站风控问题,任何一处卡住,表现都是"网页打不开"。所以遇到这种情况不要急着换代理,先按下面三个方向逐个确认。
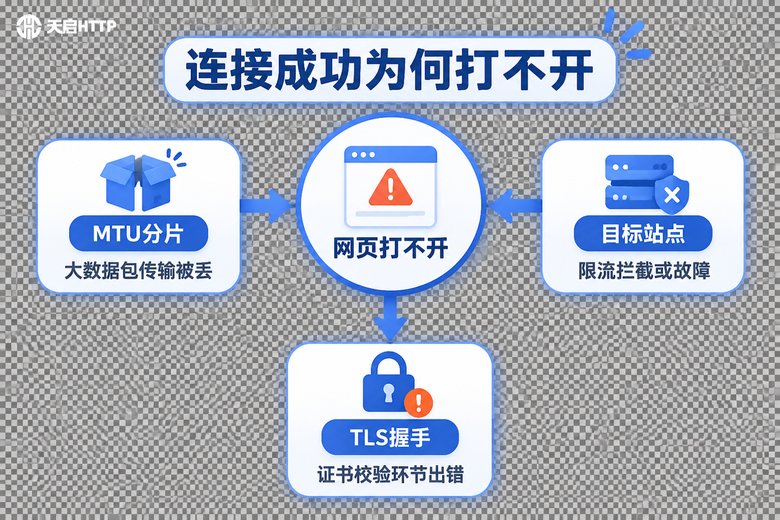
嫌疑一:MTU 不匹配,"大包"过不去
MTU(最大传输单元)可以理解为一辆货车一次最多能装多少货。正常以太网 MTU 是 1500,但如果链路上有拨号、隧道或代理协议的封装开销,实际能通过的包就会变小。这时会出现一个很典型的现象:小数据能过,大数据过不去——文字能显示,图片加载不出来;普通页面能开,HTTPS 页面卡在握手;甚至整个页面转圈超时。
判断方法很简单,用 ping 带上"禁止分片"参数测试:
# Windows:-f 禁止分片,-l 指定包大小,从 1472 开始试
ping 目标域名 -f -l 1472

# Linux / macOS:-M do 禁止分片,-s 指定包大小
ping -M do -s 1472 目标域名
如果 1472 不通,就逐步调低(1460、1452、1440……),找到能通的最大值,再加上 28 字节的协议头,就是这条链路合适的 MTU。确认后可以直接把网卡 MTU 调低验证:
# Windows:把以太网 MTU 临时调低到 1440
netsh interface ipv4 set subinterface "以太网" mtu=1440 store=persistent

# 测试完恢复默认
netsh interface ipv4 set subinterface "以太网" mtu=1500 store=persistent
如果调低 MTU 后网页立刻能打开,问题就锁定在这里。这种情况在拨号上网、虚拟网卡、多层代理叠加的环境里特别常见。
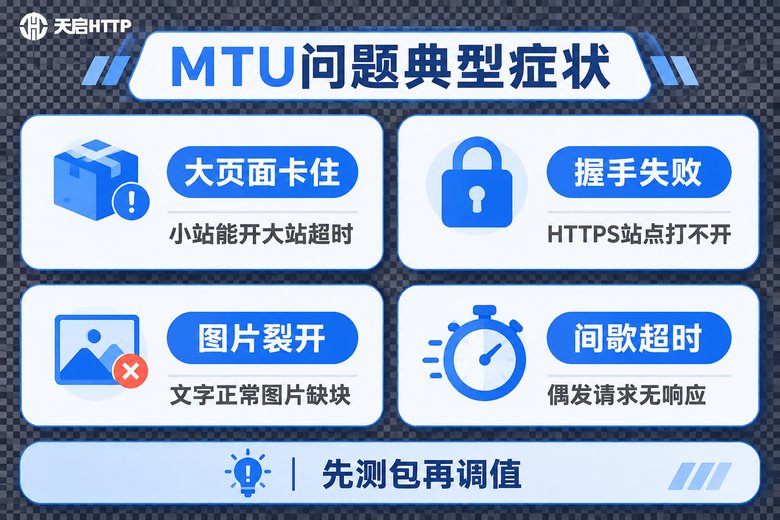
嫌疑二:TLS 握手失败,卡在"安全验证"
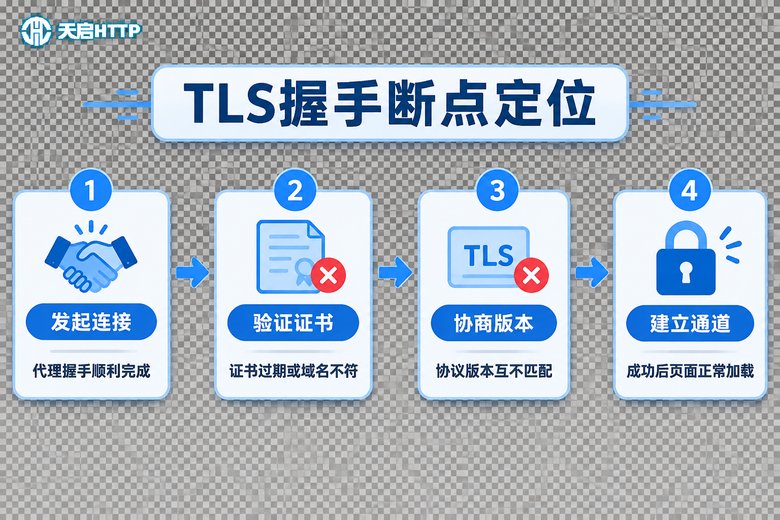
现在的网站基本都是 HTTPS,打开页面前,浏览器要和服务器完成一次 TLS 握手,协商加密方式、验证证书。这个环节比普通 HTTP 请求更依赖链路质量:握手包稍大一点就可能踩中上面说的 MTU 坑,证书校验还要求系统时间准确。所以 TLS 问题经常和 MTU 问题"合伙作案"。
常见的 TLS 故障点有三个。一是系统时间不准:证书有生效和过期时间,本机时间差太多,浏览器会直接报"证书无效",先确认系统时间是否自动同步。二是 TLS 版本或加密套件不匹配:特别老的系统或浏览器还在用旧版本协议,而新网站已经禁用了这些版本,握手直接被拒绝,把系统和浏览器更新到最新版能解决大部分这类问题。三是报错信息本身在指路,用 curl 走代理访问,把详细过程打出来,卡在哪一步一目了然:
# 通过代理访问,-v 输出完整握手过程
curl -v -x http://用户名:密码@代理IP:端口 https://httpbin.org/get

# 观察输出:卡在 TCP 连接、TLS 握手还是 HTTP 响应,一看便知
如果输出停在 "TLS handshake" 附近,重点查证书和系统时间;如果 TCP 都连不上,那问题在更前面的链路,回到代理本身去查。
嫌疑三:目标站本身的问题,别冤枉代理
如果 MTU 正常、TLS 握手也顺利,那就要看目标网站这一头了。常见情况有三种:一是网站对访问频率敏感,同一 IP 请求太猛被临时限流;二是网站自身的服务器或 CDN 节点故障,谁都打不开;三是网站调整了策略,对部分 IP 段不太友好。
区分这几种情况,用下面这张对照表最快:
| 现象 | 更可能的原因 | 快速验证 |
|---|---|---|
| 直连能打开,走代理打不开 | 代理链路或出口IP被限制 | 换一个出口IP再试 |
| 走代理能打开,直连打不开 | 本地网络或DNS问题 | 更换DNS后重试 |
| 换IP后立刻能打开 | 原IP被目标站限流 | 降低请求频率 |
| 换IP、换网络都打不开 | 目标站自身故障 | 等待站点恢复 |
特别提醒:换 IP 是最快的验证手段。换一个出口 IP 马上重试,能打开就说明是原 IP 被限制;还是打不开,就继续往前查链路。
五步排查法:按顺序来,不走弯路
把前面的内容串起来,遇到"连接成功但网页打不开",按下面五步走,基本都能定位到原因:
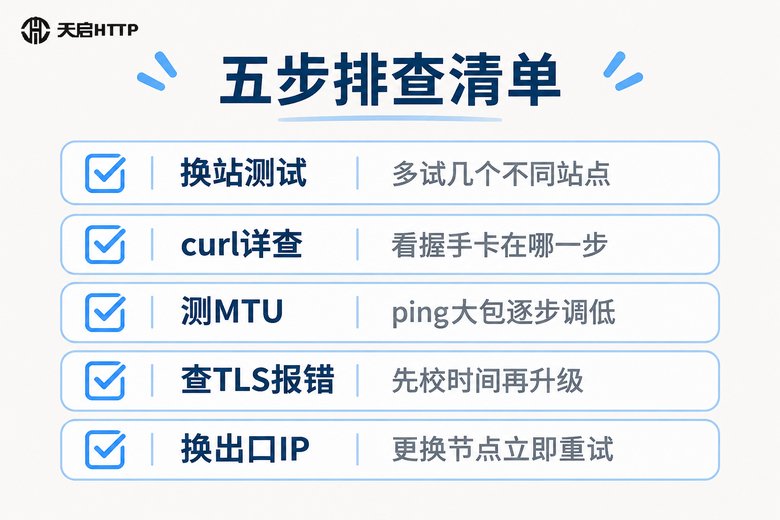
第一步,换几个网站测试。只打不开某一个站,多半是目标站的问题;全都打不开,才是链路问题。
第二步,用 curl 走代理访问。看详细输出卡在 TCP 连接、TLS 握手还是 HTTP 响应,先锁定大方向。
第三步,ping 大包测 MTU。按前面的命令从 1472 往下试,确认这条链路允许的最大包。
第四步,看 TLS 报错。证书错误先校准系统时间,版本问题先升级浏览器和系统。
第五步,换出口 IP。排除本机和链路问题后,换 IP 立即重试,判断是不是 IP 被目标站限制。
选对服务商,这类问题少一半
说实话,很多"连接成功但打不开"的问题,根源是代理 IP 质量参差不齐:IP 池里混着大量被目标站标记过的 IP,或者服务器线路不稳定、丢包率高,怎么排查都治标不治本。所以除了会排查,选一个靠谱的服务商更重要。
像天启HTTP这类国内代理服务商,在这方面的优势就比较实在:自建机房,IP 池规模大且日常维护,可用率保持在 99% 以上,从源头减少"拿到坏 IP"的概率;支持 HTTP、HTTPS、SOCKS5 多种协议,覆盖全国 200 多个城市节点,遇到目标站限制时切换节点很方便;延迟低,配合 7×24 小时技术支持,排查问题时也有专人对接。建议先免费测试,用你真实的业务场景跑一跑,比看任何参数都直观。
需要提醒的是,天启HTTP 是国内 IP 代理服务商,适合国内业务场景;如果你的业务本身需要访问国外网站,它并不适用,选型时要先分清需求。
常见问题
Q: 代理显示连接成功,但所有网页都打不开,第一步做什么?
先用 curl 走代理访问一个简单网站,看卡在 TCP 连接还是 TLS 握手;同时换几个网站交叉测试,先判断是"全都不通"还是"个别不通",这两种情况的方向完全不同。
Q: 调低 MTU 会不会影响网速?
合理的调低不会。MTU 调低后单个包变小、数量变多,理论上有一点点开销,但相比"大包丢失导致的卡顿超时",实际体验反而更好。找到链路允许的最大值设置即可,不必调得过低。
Q: 怎么快速判断是不是目标站限制了代理 IP?
最直接的办法是换一个出口 IP 立刻重试:换 IP 能打开,基本就是原 IP 被限制;换 IP 仍打不开,问题大概率在本机、链路或目标站本身。
Q: 为什么同一个代理,有的网站打得开、有的打不开?
这往往说明链路基本可用,但存在 MTU 偏小或目标站风控的问题:小页面能过、握手包大的 HTTPS 站点过不去,或者部分网站对 IP 质量敏感。按本文 MTU → TLS → 目标站的顺序排查,很快就能定位。