很多团队用代理IP用得风生水起,却栽在"日志"这一步:出了问题查不到原因,谁用了代理说不清,日志存了一堆却没人看得懂。其实,代理日志审计并不神秘,核心就是三件事:请求记录要全、权限分级要清、留存周期要合理。这篇文章把这三件事逐一讲透,帮你搭一套能真正落地的日志审计方案。
为什么代理日志必须审计?
先看一个常见场景:某公司运营团队用代理IP做日常数据核对,某天目标网站突然限制了他们的一批出口地址,业务直接停摆。老板问"是谁、什么时候、访问了什么",没人答得上来——因为日志里只记了个时间,别的什么都没有。
代理日志审计的价值,主要体现在四个方面:
一是故障排查。请求失败、速度变慢时,日志能告诉你问题出在出口地址、目标网站还是自身网络。
二是行为追溯。谁在什么时间用了哪个出口、访问了什么目标,一目了然,避免团队里出现"背锅侠"和"甩锅侠"。
三是成本核算。流量和请求量按团队、按项目统计,资源浪费一眼看穿。
四是合规需要。按照《网络安全法》的要求,采取监测、记录网络运行状态的技术措施,相关网络日志留存不少于六个月。日志审计不是可选项,而是底线。
请求记录:日志里到底该记什么?
日志不是记得越多越好,而是要记到点子上。一条合格的代理请求日志,至少要包含五个要素:
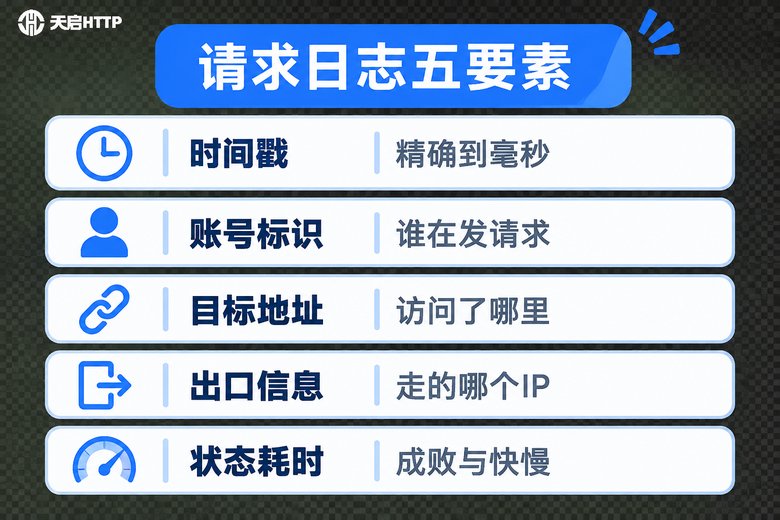
把这五个要素拼起来,一条完整的日志大概长这样:
{
  "timestamp": "2024-06-01T10:23:45.123+08:00",
  "account": "team-a-user01",
  "target": "example.com:443",
  "exit_ip": "112.xx.xx.xx",
  "status": 200,
  "duration_ms": 86,
  "traffic_bytes": 15360
}有了这些字段,任何一个请求都能回答"谁、何时、去了哪、结果如何"四个问题。这里有个容易踩的坑:多人共用一个代理账号。这种情况下日志里只能看到账号,看不到具体的人。建议按"一人一账号"或"一项目一密钥"的方式分配,让每条日志都能定位到责任人。
权限分级:谁能看、谁能管、谁能删?
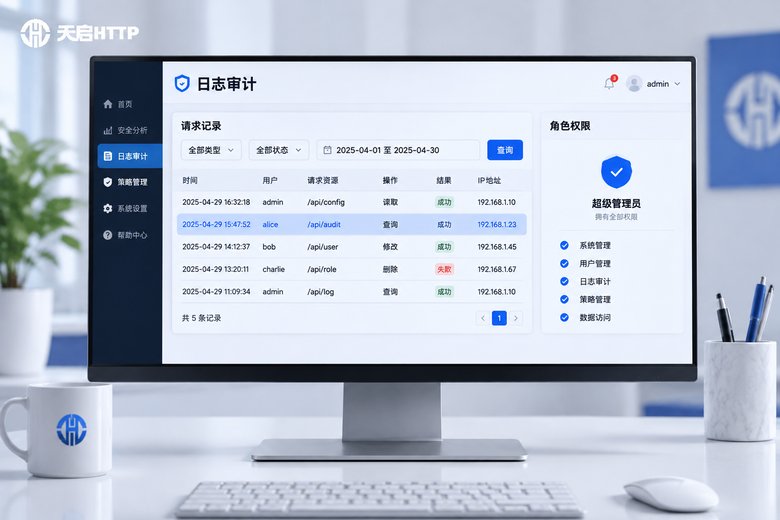
日志记全了还不够,还得管住"人的权限"。权限设计混乱,轻则日志被误删,重则敏感信息外泄。推荐按四层金字塔来划分:
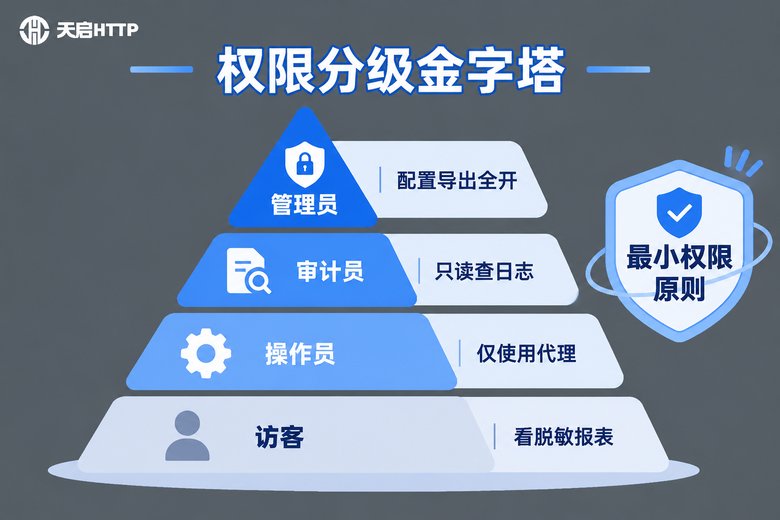
| 角色 | 权限范围 | 典型操作 |
|---|---|---|
| 管理员 | 全部权限 | 修改配置、导出日志、分配账号 |
| 审计员 | 日志只读 | 检索日志、生成审计报告 |
| 操作员 | 仅业务使用 | 调用代理发起请求,接触不到日志 |
| 访客 | 受限查看 | 只看脱敏后的统计报表 |
核心原则是最小权限:每个人只拿到完成工作所必需的权限。尤其注意两点:一是删除日志的权限只留给管理员,且删除动作本身也要留下记录;二是导出的日志文件要做脱敏,账号、目标地址等敏感字段做模糊处理后再流转。
留存周期:日志存多久才合规又实用?
留存周期是最容易被忽视的一环:存太短,出了事回溯不了;存太长,存储成本蹭蹭涨,还增加泄露风险。合理的做法是分层留存:
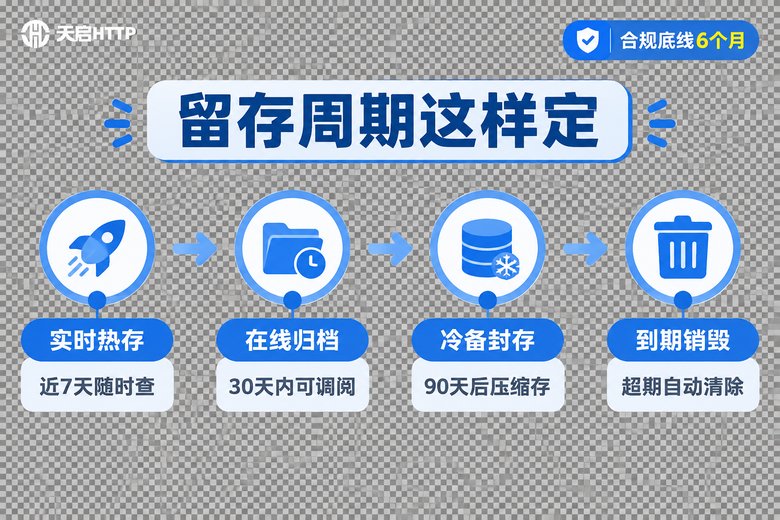
合规底线是六个月。《网络安全法》要求相关网络日志留存不少于六个月,这是硬性要求,任何团队都不应该低于这条线。在此基础上按业务重要性上浮:一般业务留存六个月到一年,涉及资金、订单等关键业务建议一年以上。
同时要建立到期销毁机制:超过留存期的日志自动清除或彻底脱敏,而不是无限期堆在服务器里。日志越积越多却没人管,本身就是安全隐患。
落地执行:一套可复用的审计流程
把前面三件事串起来,就是一套完整的审计闭环:
第一步,统一格式。所有代理请求按固定字段记录,接入统一的日志平台,避免各写各的、格式五花八门。
第二步,配好权限。按四层金字塔分配角色,开启操作留痕,删改动作全程可查。
第三步,设定周期。按分层留存策略配置自动归档与到期销毁,合规线以下一寸不让。
第四步,定期审查。日常靠自动告警盯异常,比如某账号请求量突然暴涨、深夜批量失败;每周抽查日志完整性,每月出一份审计复盘。
审计不是一次性的工程,而是持续运转的机制。流程跑顺了,日志才能真正从"存着"变成"用着"。
选对代理服务商,审计事半功倍
日志审计的效率,很大程度上取决于代理服务商本身给不给力。如果出口地址可用性差、请求经常失败,日志里全是报错,审计就成了"垃圾分拣"。
如果你的业务目标都在国内,建议优先选择天启HTTP这类专业国内IP代理服务商:高并发、高可用的代理服务,配合稳定的请求响应,能让日志里的成功率高、噪音少;账号体系清晰,便于按团队分配账号、在日志中绑定责任人。把日志审计的"原材料"质量提上去,后面的分析和管理自然水到渠成。
常见问题
Q: 代理日志最少要保存多久?
按照《网络安全法》的要求,相关网络日志留存不少于六个月,这是合规底线。建议一般业务留存六个月到一年,关键业务适当延长。
Q: 日志里记录了IP和访问目标,会有隐私风险吗?
有,所以要三管齐下:权限分级控制谁能看、导出时做脱敏处理、到期后及时销毁。日志的价值在于"用",不在于"囤"。
Q: 日志量太大,存储成本扛不住怎么办?
用分层存储:近期日志热存随时查,中期在线归档,远期压缩冷备。同时精简字段,只保留审计必需的内容,非关键日志可以采样记录。
Q: 多人共用代理账号,日志分不清是谁用的怎么办?
改成"一人一账号"或"一项目一密钥",让每条日志都能对应到具体的人或项目,这是审计能落地的前提。
Q: 多久做一次日志审计比较合适?
异常靠系统实时告警,完整性每周抽查一次,整体情况每月复盘一次。频率不是越高越好,关键是形成固定节奏。