什么是出口纯净度,它为什么决定业务成败
做数据采集、多账号运营、软件测试的人,几乎都遇到过这种怪事:明明代码没问题、账号没问题、操作节奏也不快,可对方站点就是不给面子——要么返回一个验证码,要么直接 403,要么数据抓回来一半是空的。
问题往往不在你的程序里,而在你的出口IP上。
所谓出口IP,就是你的请求离开机房时使用的那一个公网地址。目标网站看不到你的电脑,只能看到这个地址。出口纯净度,说的就是这个地址在对方系统眼里像不像一个"正常用户"。
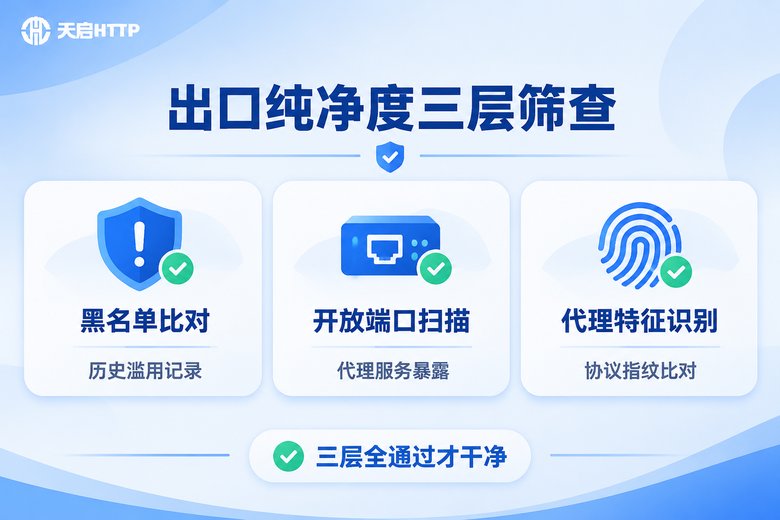
行业里判断纯净度,基本落在三个层面:
第一,这个IP过去干过什么(黑名单);
第二,这个IP现在暴露了什么(开放端口);
第三,这个IP说话的方式像不像代理(代理特征)。
三层全过,才算真正干净。少查一层,都可能在某个环节翻车。
第一层:黑名单——查的是IP的"历史案底"
黑名单的全称是 DNS 黑名单库(DNSBL)。原理很简单:有人把做过垃圾注册、批量爬取、刷单刷量的IP收集起来,做成一个可查询的域名列表。目标站点在放行访问前,会拿来访IP去这些库里对一下,命中就直接拦。
自查的方式很朴素:把IP反转过来,拼在公共黑名单域名前面,做一次 DNS 查询。只要返回结果落在 127.0.0.x 段,就说明这个IP在库里有记录。
# 把 IP 反转后拼接黑名单域名查询(示例域名,请替换为你要核对的信誉库)
IP=203.0.113.10
REV=$(echo $IP | awk -F. '{print $4"."$3"."$2"."$1}')
nslookup ${REV}.bl.example.org
需要提醒的是,黑名单有滞后性。一个IP刚被别人用完、刚被拉黑,你接手时它还是干净的;反过来,有些IP已经被解除记录,查询结果却仍是命中。所以黑名单只能作为"淘汰线",不能当成"合格证"。
真正的风险在于:共享出口的IP池里,只要有一个用户乱来,整段IP都可能被牵连。这就是为什么大批量业务更适合用独享出口,而不是几十个人挤同一批共享IP。
第二层:开放端口——别让代理服务自己"自报家门"
很多代理服务会把自己的服务端口直接暴露在公网上,常见的有 1080(SOCKS)、3128、8080、8888、8000 这些。目标站点只要对你这个出口IP做一次简单的端口探测,发现这些端口是开着的,几乎可以瞬间判定:这是个代理。
更细一点,还能看协议响应。比如握手时的返回内容、HTTP CONNECT 的回包格式、错误码的写法,都是很有辨识度的特征。哪怕你改了端口号,协议层面的"口音"也藏不住。
检查思路很简单:从外部视角,对目标出口IP的常见端口逐个发起连接,看哪些能建立。
import socket

def check_port(host, port, timeout=3):
    """从外部视角探测出口IP的端口是否对外开放"""
    with socket.socket() as s:
        s.settimeout(timeout)
        return s.connect_ex((host, port)) == 0

COMMON_PORTS = [80, 443, 1080, 3128, 8080, 8888, 8000]

for p in COMMON_PORTS:
    status = "开放" if check_port("203.0.113.10", p) else "关闭"
    print(f"{p:>5}  {status}")
理想结果是只有业务必需的端口对外开放,其余一律关闭或只对内网开放。如果你的出口在公网上能扫到一长串代理端口,那这层基本就算不合格了。
第三层:代理特征——最容易被忽略的一层
前两层都过了,还是被封的情况非常多。原因就在这一层:IP本身干净,但行为特征不像真人。
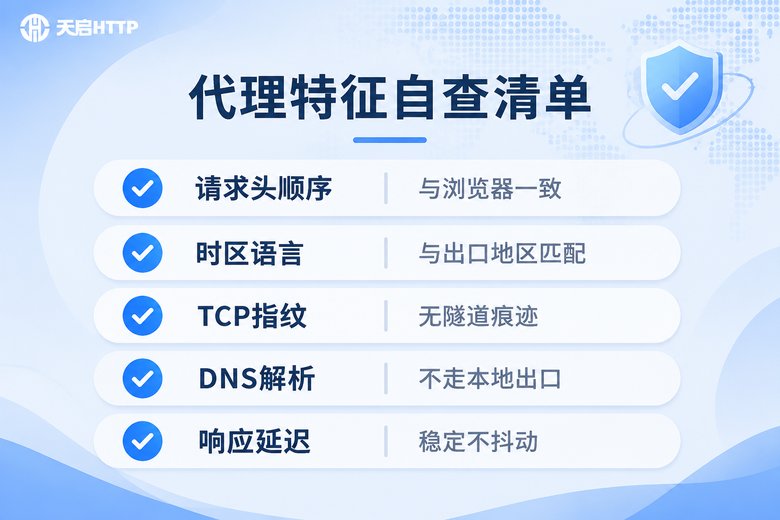
常见的特征点有这些:请求头字段的顺序和大小写是否和主流浏览器一致;User-Agent、Accept-Language 与出口所在地是否匹配;系统时区、字体、屏幕参数是否自洽;TCP 层的 TTL、窗口大小有没有明显的隧道痕迹;DNS 解析是不是走到了本地出口,造成"IP在A地、DNS在B地"的错位;请求间隔是不是整齐得像机器。
很多风控系统并不看单一指标,而是看这些指标能不能互相印证。一个IP说自己在南方某省,时区却是另一个时区,语言头又是英文,这就很难自圆其说。
检测流程四步走:把三层检查变成固定动作
把这些零散的检查串起来,就是一套可以脚本化、可以每天跑的流程。
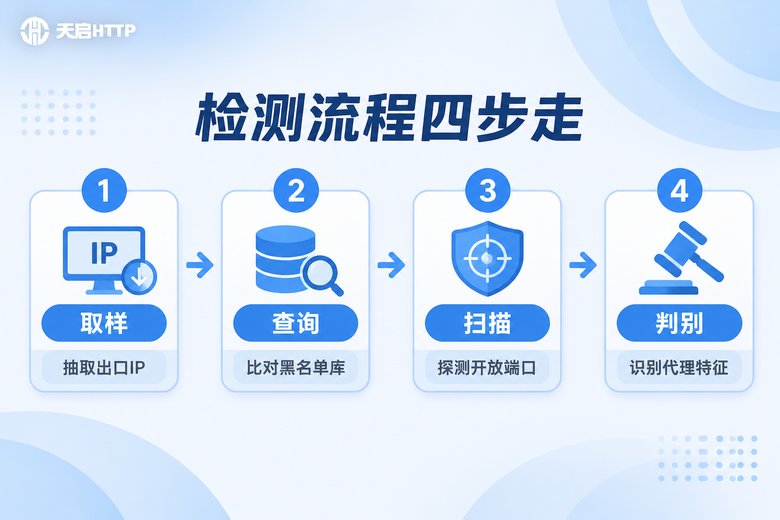
第一步,取样。从你实际要用的代理池里随机抽一批出口IP,不要只测一个。样本量建议覆盖不同地区、不同批次,因为不同批次的IP质量经常不一样。
第二步,查询。对每个样本做黑名单比对,记录命中数量。命中超过一定阈值的IP,直接淘汰,不进入后续环节。
第三步,扫描。从外部视角探测常见端口,标记出开放了代理端口的IP。这类IP即使能连通,也不适合用在敏感业务上。
第四步,判别。用真实业务请求走一遍,检查请求头、时区语言、DNS路径、响应延迟是否正常,再看目标站点的返回:有没有验证码、有没有跳转、有没有异常状态码。
四步跑下来,你会得到一张很直观的表:
| 检测维度 | 检测对象 | 常见异常 | 后果 |
|---|---|---|---|
| 黑名单 | IP历史信誉 | 曾被用于刷量、批量注册 | 直接被拦,请求根本到不了业务层 |
| 开放端口 | 服务暴露面 | 1080 / 3128 / 8080 公网可见 | 被判定为代理,进入重点观察名单 |
| 代理特征 | 协议与指纹 | 请求头异常、时区错位、DNS泄漏 | 触发验证码、限流、账号异常 |
把这套检查做成定时任务,每天跑一次,你就能提前发现质量下滑的IP段,而不是等业务出问题再回头排查。
出口不干净,业务会付出什么代价
很多人以为被封了换个IP就行,成本很低。实际算下来,代价远不止这些。
一是数据失真。采集任务看似跑完了,实际上大量请求被静默降级,返回的是阉割版页面,最后分析出来的结论是错的。
二是账号损耗。注册、登录类业务对IP信誉最敏感,一个不干净的出口可能直接连带一批账号。
三是时间成本。为了排查"到底是代码问题还是IP问题",团队经常要花掉一两天。
四是稳定性。特征明显的出口往往抖动大,延迟忽高忽低,长连接任务特别容易断。
所以纯净度检测不是可选项,而是接入代理之前必须做的一次体检。
怎么拿到干净的出口:天启HTTP的做法
自己维护一套合规、干净的IP池成本极高:要养机房、要持续清洗被污染的IP、要控制端口暴露面、要保持协议指纹自然。对绝大多数团队来说,直接用成熟的国内代理服务更划算。
天启HTTP 是面向国内业务的代理IP服务商,在出口纯净度这件事上,主要解决三个问题:
一是IP来源可控。自建机房资源,IP不掺水,避免和大量高风险用户挤在同一批共享地址上。对纯净度要求高的场景,可以选择独享出口,降低被连带污染的概率。
二是接入方式规范。支持 HTTP、HTTPS、SOCKS5 等常用协议,端口收敛在业务必需范围内,不会把一堆代理端口晾在公网上让人扫。
三是提取和管理方便。提供 API 提取与账密、白名单等认证方式,方便你在脚本里做批量取样,把上面那套四步检测流程直接接进现有任务中,随时抽检可用率。
需要说明的是,天启HTTP 提供的是国内IP代理服务,适合国内电商运营、数据采集、软件测试、账号管理等场景,不适用于需要海外网络的业务。如果你的业务目标站点在国内,那正好对口。
常见问题
Q:黑名单查询结果是干净的,是不是就一定没问题?
不是。黑名单只能说明这个IP没有留下公开的不良记录,它既查不出"刚被拉黑还没同步"的情况,也完全覆盖不到开放端口和代理特征这两层。三层要一起看。
Q:端口扫描会不会违规?
请只对自己拥有或已获授权的出口IP做检测,不要扫描他人资产。本文示例针对的是你自己在用的代理出口,属于正常的自检行为。
Q:为什么我的IP很干净,还是被要求验证?
大概率是代理特征层出了问题。优先检查三件事:请求头是否与主流浏览器一致、语言与时区是否和出口地区匹配、DNS 解析是否从本地走了出去。这三项修好,验证码会少很多。
Q:检测频率多久一次合适?
建议每天定时跑一次全量抽检,业务高峰期前再加一次。代理池的IP是流动的,昨天的干净IP今天可能已经被污染。
Q:共享代理和独享代理怎么选?
对纯净度要求高、预算允许的场景(账号管理、注册登录、长周期采集),优先选独享;短时、低频、对稳定性要求不高的采集任务,共享就够用。
Q:出口纯净度检测能做成自动化吗?
可以。取样、黑名单比对、端口探测、特征判别四步都能脚本化,配合代理服务商的 API 提取接口,基本可以做到全自动日检,只把异常结果推给人工复核。