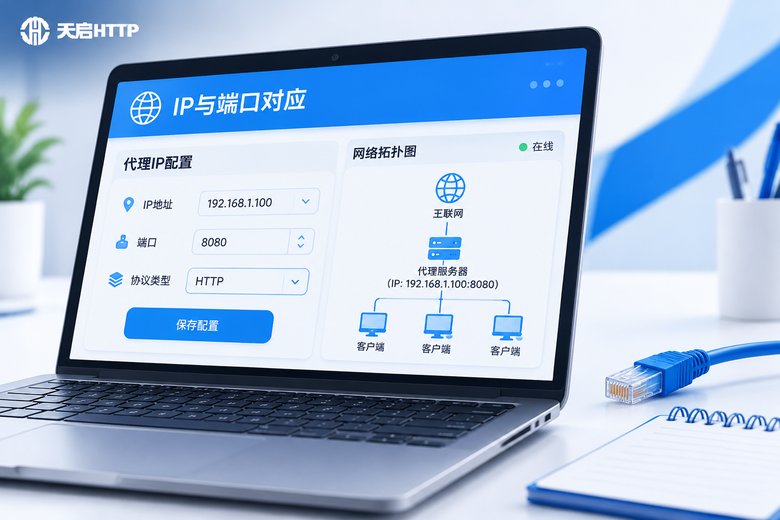
很多人第一次配置代理,卡住的地方不是代码写错,而是IP和端口没对上。看着一串数字摆在那里,却不知道哪个该填IP、哪个该填端口,或者明明拿到了代理信息,填进去就是连不通。这篇文章就把"代理IP和端口怎么对应"这件事讲透:先讲清两者的关系,再给出常见的组合方式,最后附上一份能直接照着做的排查清单。
一、代理IP和端口,到底是什么关系
可以用一个很生活化的比喻:IP是"小区门牌号",端口是"这栋楼里的第几号门"。你只有门牌号找不到人,只知道房门号不知道小区也没用,两者必须成对出现。
落到代理上就是:
IP地址——代理服务器的位置,决定你的请求从哪里发出。天启HTTP提供的代理IP都是国内节点,适用于国内业务场景。
端口——代理服务器上具体开放的服务入口。同一个IP上可以同时开好几个端口,分别跑HTTP代理、HTTPS代理、SOCKS5代理,端口号不同,走的协议就不一样。
所以你在配置时看到的完整形态,通常是这样的:
# 标准写法:协议://用户名:密码@IP:端口
http://用户名:密码@123.45.67.89:8080

# SOCKS5 协议
socks5://用户名:密码@123.45.67.89:1080也有的服务商给的是四段式字符串,比如 123.45.67.89:8080:用户名:密码,这时候四个部分顺序不能乱,第一个是IP,第二个是端口,后面才是账号密码。
二、常见的IP+端口组合方式
虽然端口号理论上是服务商自己定的,但行业内有一些约定俗成的用法。下面这张表可以作为你拿到代理信息后的对照参考:
| 代理类型 | 常见端口 | 适合做什么 | 常见认证方式 |
|---|---|---|---|
| HTTP代理 | 8080、3128、8888 | 网页访问、数据抓取 | 账密 / IP白名单 |
| HTTPS代理 | 443、8443 | 加密网页请求 | 账密 / IP白名单 |
| SOCKS5代理 | 1080、1081 | 非HTTP协议、全协议转发 | 账密 |
| 隧道代理 | 固定入口域名 + 固定端口 | 需要自动换IP的批量任务 | 账密 |
| 长效静态代理 | 服务商分配的自定义端口 | 需要长期固定出口的业务 | 账密 / IP白名单 |
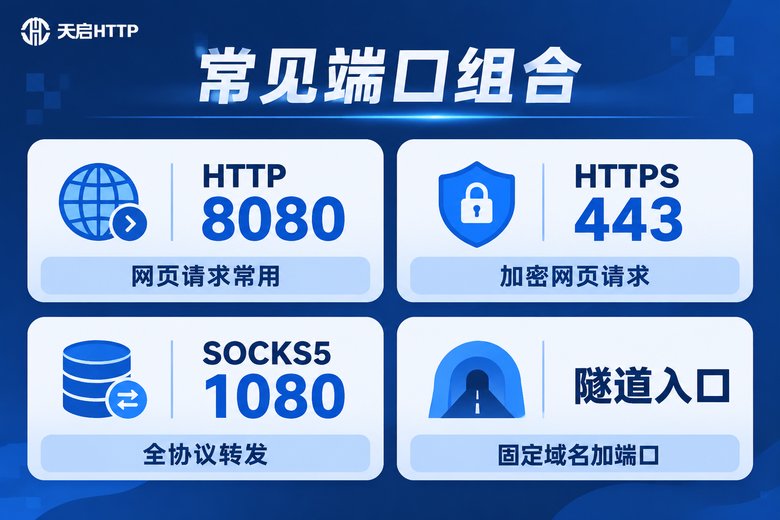
这里有个关键点:短效代理的IP会变,端口一般不变;隧道代理的入口和端口都是固定的,变的是背后的出口IP。很多人搞混就出在这里——拿着隧道的固定端口去当普通HTTP代理用,自然会出问题。
配置代码时,端口一定要跟协议前缀配对写:
import requests

proxies = {
    "http":  "http://用户名:密码@123.45.67.89:8080",
    "https": "http://用户名:密码@123.45.67.89:8080"
}

resp = requests.get("https://example.com", proxies=proxies, timeout=10)
print(resp.status_code)
三、最容易踩的四个坑
实际排查下来,90%的"代理用不了"都不是服务商的问题,而是配置这一层出了偏差。
1. 只填了IP,端口漏了或者填错了一位。这是最高频的错误。IP是12位数字很好认,端口是2到5位数字,复制粘贴时最容易多一位少一位。
2. 协议和端口不匹配。拿SOCKS5的1080端口,却在代码里写 http:// 前缀,或者反过来。端口本身没有"对错",但它和协议前缀必须一致。
3. 四段式信息顺序搞反。IP:端口:账号:密码 和 IP:账号:密码:端口 看起来差不多,填反了就直接认证失败。遇到认证失败,先回头核对顺序。
4. 授权没做。账密方式要确认用户名密码没有多余空格;IP白名单方式要确认你当前机器的出口IP已经加进去了,换了网络环境(比如从公司切到家里)白名单就失效了。

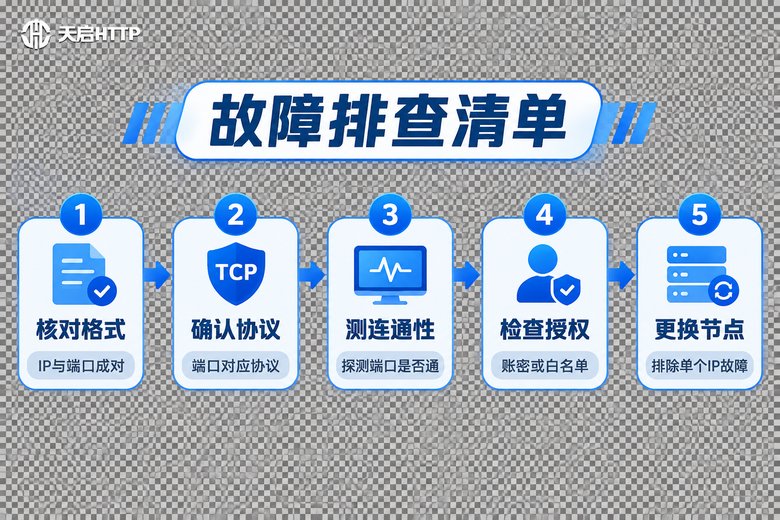
四、五步排查清单,照着做就能定位
发现代理不通时,不要一通乱改,按下面这个顺序走一遍,基本都能找到原因。
第一步:核对格式。把代理信息拆成四段,逐个确认——IP是不是完整的、端口有没有多空格、用户名密码有没有复制到引号。这一步能解决一大半问题。
第二步:确认协议。看端口号跟你代码里的协议前缀是否对应。HTTP/HTTPS 走 http:// 前缀,SOCKS5 走 socks5:// 前缀。
第三步:测端口通不通。用系统自带工具先探一下端口是否开放,这一步能把"网络层不通"和"认证失败"彻底分开:
# Windows / macOS / Linux 通用
telnet 123.45.67.89 8080

# 或者用 curl 直接带代理发一次请求
curl -x http://用户名:密码@123.45.67.89:8080 https://example.com -v
如果 telnet 直接卡住或提示连接失败,说明IP或端口本身有问题;如果能连上但业务报错,问题就出在认证或目标站点。提示"407"是认证失败,"403"多半是目标站点限制。
第四步:检查授权。账密认证的去后台核对用户名密码;IP白名单认证的去确认当前出口IP是否已添加、有没有过期。
第五步:换个节点再试。如果一切都对还是不通,用同一条代理信息换一个IP试一下。单个IP偶发不可用是正常的,换个节点能通,说明是节点问题而不是你的配置问题。
五、想少折腾,选对代理服务是关键
排查清单能解决配置层的问题,但如果代理信息本身给得含糊——端口不写清楚、协议不标注、授权方式说明不明确——那你怎么排查都是白费功夫。
天启HTTP 是国内专业的HTTP代理IP服务商,在信息透明度上做得比较到位:提取到的每条代理都会明确给出IP、端口、协议和认证方式,短效优质代理、独享代理、隧道代理、长效代理等不同类型都支持,可以通过API接口批量提取,也可以直接在后台查看当前可用资源。认证上支持账密认证和终端IP白名单两种方式,隧道代理则提供固定的入口域名和端口,配置一次就能长期使用,不用反复改代码。
需要说明的是,天启HTTP 提供的是国内节点代理,适用于国内网络环境下的业务,不适用需要海外IP的场景。
常见问题
Q:代理IP和端口一定要用默认端口吗?
不一定。8080、1080这些只是行业常用值,服务商完全可以分配别的端口。判断标准只有一个——以服务商实际给你的那条信息为准,不要自己按"惯例"去猜。
Q:同一个IP,换个端口就不通了,是什么原因?
因为不同端口背后跑的是不同的代理服务。某个端口只开了HTTP代理,你用SOCKS5协议去连当然连不上。遇到这种情况,先确认这个端口对应的协议类型。
Q:隧道代理的IP和端口怎么理解?
隧道代理的入口域名和端口是固定的,你配置好之后不用再改;每次请求时,服务端会自动从IP池里分配一个出口IP。所以它看起来"IP不变",实际出口IP一直在换。
Q:提示 407 错误是不是端口填错了?
407 通常代表"需要代理认证",也就是IP和端口是通的,问题出在用户名或密码上。这时候去核对账号密码、有没有多余空格,而不是去改端口。
Q:复制四段式代理信息总是填错,有更稳的办法吗?
建议把 IP:端口:账号:密码 先按冒号拆成四段存到变量里,再分别填入代码的对应位置,比整串直接粘贴更不容易出错。
Q:换了办公地点之后代理突然不能用了?
大概率是用了IP白名单认证,新环境的出口IP不在名单里。去后台把当前IP加进去,或者改用账密认证,就不会受网络环境变化影响。