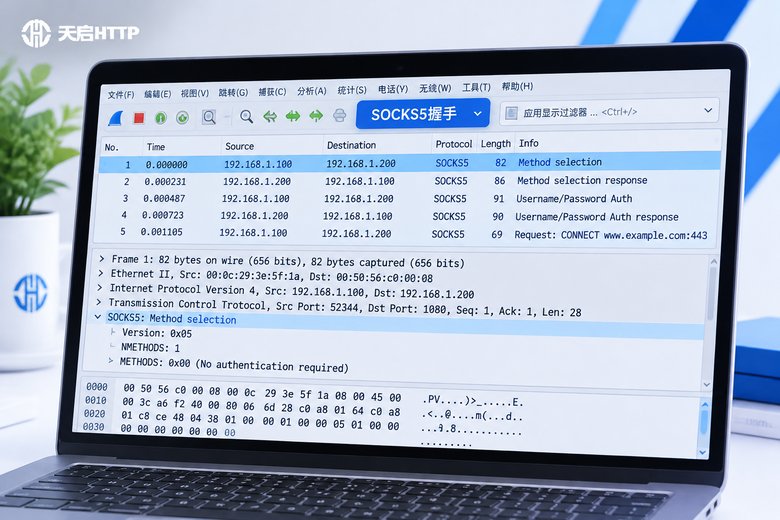
很多人第一次接触 socks5 代理,翻完文档会觉得原理挺唬人,其实核心就三段对话:客户端问"我支持这几种认证方式,你挑一个",服务端答"用这个",然后客户端说自己要连哪台机器,服务端回一句"连上了"或者"没连上"。整个流程短得可以在脑子里跑一遍。
但真正上手时,出问题的往往不是后面的转发,而是中间这段握手。握手失败的表现还特别统一——连不上、超时、一连接就断开,看日志啥也看不出来。这时候最省事的办法不是猜,而是抓一次包,把字节摊开看,问题基本一眼就能定位。
SOCKS5到底代理了什么
简单理解,SOCKS5 就是在你和目标服务器之间插了一个"中转站"。你的程序不是直接连目标,而是先连到代理,告诉代理"帮我连一下某台机器",之后这条通道里的数据都由代理来回搬。
它和常见的 HTTP 代理最大的区别在于:HTTP 代理只懂 HTTP/HTTPS 这一种语言,别的协议它听不懂;而 SOCKS5 只负责搬字节,不管你上面跑的是网页、游戏、邮件还是自研的 TCP 协议,它都一视同仁。所以做数据采集、多账号管理、软件联调这类场景,SOCKS5 的适用范围会广很多。
| 对比项 | HTTP 代理 | SOCKS5 代理 |
|---|---|---|
| 支持的协议 | 主要限于 HTTP/HTTPS | TCP 通用,也能走 UDP |
| 是否解析业务内容 | 会读请求头 | 只搬字节,不关心内容 |
| 认证方式 | 通常靠请求头带凭证 | 连接建立前先做握手认证 |
| 典型用途 | 浏览器访问网页 | 软件联调、客户端程序、自定义协议 |
一次完整的握手,三步就讲完
握手过程在网络层面其实就是几段很短的字节,一段一段看反而最清楚。
第一步,方法协商。客户端先发三个字节:版本号、支持几种认证方式、具体是哪几种。0x05 是版本号(SOCKS5 的身份证),0x00 表示不需要认证,0x02 表示账号密码认证。
客户端 → 代理:05 01 00
              │  │  └─ 方法:0x00 无认证
              │  └──── 方法数量:1 种
              └─────── 版本:0x05

代理 → 客户端:05 00
              │  └──── 选中的方法:0x00
└─────── 版本:0x05第二步,身份认证(如果选了账号密码)。这一步用的是子协议,版本号变成 0x01,先送用户名长度和用户名,再送密码长度和密码,服务端回一个状态字节,0x00 表示通过。
第三步,发出请求并等待应答。客户端告诉代理要连哪台机器、哪个端口,代理去连,连完把结果告诉你。
客户端 → 代理:05 01 00 01 5D B8 D8 22 00 50
              │  │  │  │  └──────────┘ └──┘
              │  │  │  │   目标 IP 地址   目标端口
              │  │  │  └─ 地址类型:0x01 IPv4
              │  │  └──── 保留位
              │  └─────── 命令:0x01 CONNECT
              └────────── 版本:0x05

代理 → 客户端:05 00 00 01 xx xx xx xx xx xx
              │  └─────── 应答码:0x00 表示成功
              └────────── 版本:0x05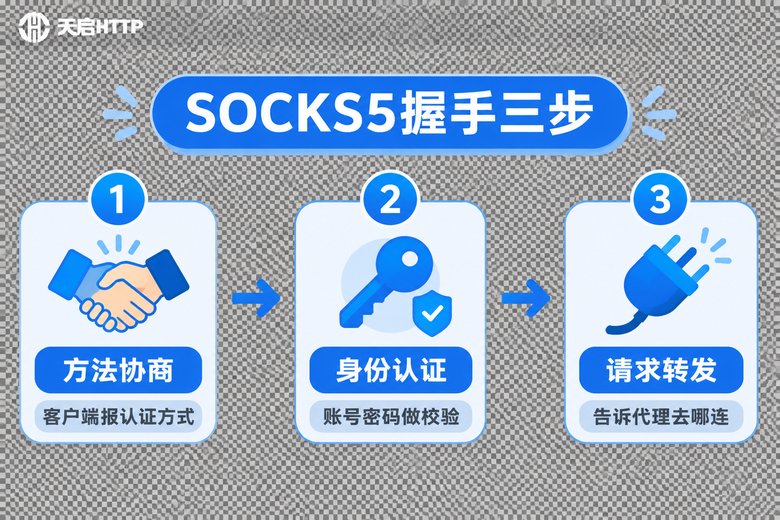
握手最容易出问题的五个地方
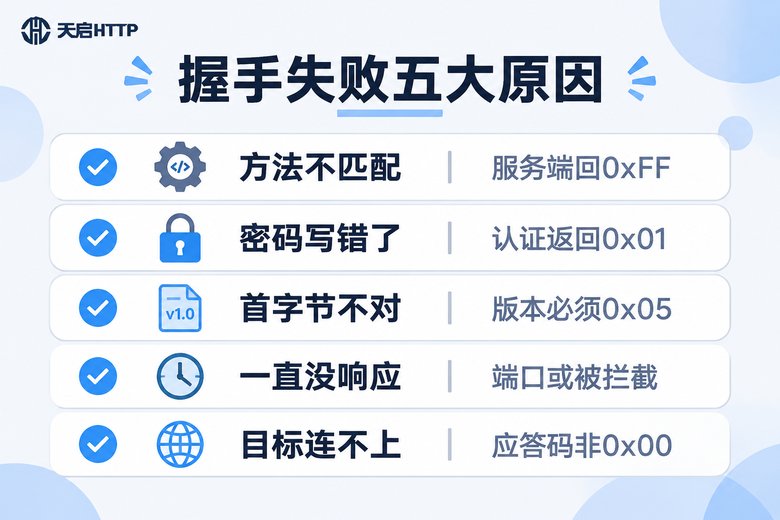
握手环节短归短,每一步都可能卡住,而且失败信息往往只有一两个字节,不抓包根本看不出区别。下面这五类是最常见的。
一是认证方式对不上。客户端只报了"无认证",但服务端要求账号密码,服务端会直接回 0xFF,意思是没有可用的方法。看到 0xFF,先检查认证方式配置有没有对齐。
二是账号密码写错。子协商阶段返回 0x01,说明凭证没通过。大小写、多余空格、把密码填到用户名的位置,都是高频错误。
三是版本号写错。有些程序会把 SOCKS4 的流程套过来,首字节发成 0x04,服务端当然不认。SOCKS5 的首字节必须是 0x05。
四是发出去一直没有回音。这种多半不是协议问题,而是端口不通、防火墙拦截、或者代理地址本身填错了。抓包会看到请求发出去了,但对面一个字节都不回。
五是目标地址连不上。握手都正常,但应答码不是 0x00。这时候要看具体的应答码,它其实把原因写得很明白。
| 应答码 | 含义 | 通常说明什么 |
|---|---|---|
| 0x00 | 成功 | 通道已建立 |
| 0x01 | 一般性失败 | 代理侧内部出了状况 |
| 0x02 | 规则不允许 | 目标被代理的策略挡住 |
| 0x03 | 网络不可达 | 代理到目标之间路由不通 |
| 0x04 | 主机不可达 | 目标地址解析或寻址失败 |
| 0x05 | 连接被拒绝 | 目标端口没有服务在听 |
| 0x07 | 命令不支持 | 用了代理不支持的 CMD |
| 0x08 | 地址类型不支持 | ATYP 写了不认识的值 |
抓包看清握手全过程
把上面这些理论落到实操,最直接的办法就是抓一次包。抓的时候只盯代理端口,数据量很小,看起来不费劲。
# 只抓代理端口的流量,-X 让它同时打印十六进制
tcpdump -i eth0 -n -X 'tcp port 1080'

# 存成文件,再用 Wireshark 打开慢慢看
tcpdump -i eth0 -n -w socks5.pcap 'tcp port 1080'
用 Wireshark 打开后,可以直接过滤 tcp.port == 1080,然后在第一个数据包里点开"Data",十六进制一眼能看到 05 01 00 这种熟悉的开头。
如果你更喜欢用代码验证,用几十行 Python 就可以把握手走一遍,哪一步失败一目了然。
import socket

# 1. 连接代理
s = socket.create_connection(("代理IP", 1080), timeout=5)

# 2. 方法协商:版本5,只报1种方法,无认证
s.sendall(b"\x05\x01\x00")
ver, method = s.recv(2)
if method == 0xFF:
    print("服务端拒绝了所有认证方式")
print("选中的方法:", hex(method))

# 3. 如果是账号密码认证,先做子协商
# s.sendall(b"\x01" + bytes([len(u)]) + u + bytes([len(p)]) + p)
# print("认证结果:", s.recv(2))  # b"\x01\x00" 表示通过

# 4. 发起 CONNECT 请求,目标 1.2.3.4:80
req = b"\x05\x01\x00\x01" + socket.inet_aton("1.2.3.4") + (80).to_bytes(2, "big")
s.sendall(req)

resp = s.recv(10)
print("应答码:", hex(resp[1]))  # 0x00 表示连接成功
if resp[1] == 0x00:
    print("通道已建立,可以发数据了")
这段代码跑一遍,如果卡在第 2 步收不到字节,就是网络或端口的问题;如果 method 是 0xFF,就是认证方式没谈拢;如果认证返回 0x01,就是账号密码错了;如果第 4 步应答码不是 0x00,就对照上面的表格看原因。把问题分段,比盯着"连不上"三个字干想要快得多。
抓包会看了,选代理也别踩坑
调试问题解决之后,很多团队会考虑直接用现成的代理服务,省掉自己维护机器和 IP 池的麻烦。这时候除了看价格,更值得关注的是协议是否齐全、认证方式是否灵活、连接是否稳定。
天启HTTP 提供的国内代理服务支持 HTTP/HTTPS 以及 SOCKS5 协议,覆盖国内多个地区的节点,可以通过 API 提取的方式获取 IP,也支持账号密码认证和白名单认证两种方式——这一点和前面讲的握手环节直接相关,如果你的程序走的是账号密码认证,就要确认服务端确实开放了这种方法,否则第一步就会被回 0xFF。
另外建议在正式接入前,先用前面那段 Python 脚本对拿到的代理做一次握手自测,把响应时间、成功率记录下来。批量跑一遍,哪一批 IP 质量好、哪一批超时率高,数据会自己说话,比凭感觉换 IP 靠谱得多。
常见问题
Q:SOCKS5 和 SOCKS4 的握手有什么本质区别?
SOCKS4 基本只支持 IPv4 的 TCP 连接,也没有方法协商和账号密码认证这一步,客户端上来直接发目标地址。SOCKS5 多了方法协商、多了认证子协议,还支持 IPv6 和 UDP,所以首字节的处理方式完全不一样,混用就会失败。
Q:为什么抓包看到请求发出去了,但一直收不到回应?
这种情况通常不是协议写错,而是网络层根本不通。先确认代理地址和端口是否填对,再检查本机防火墙、出口网络策略有没有拦住这个端口。可以用 telnet 或 nc 先测一下端口通不通,能连上再谈握手。
Q:握手返回 0xFF 是不是代理坏了?
不一定。0xFF 的意思是"你报的认证方式我一个都不支持"。最常见的情况是客户端只报了无认证,但服务端要求账号密码,或者反过来。先确认两边配置一致,再怀疑服务本身。
Q:为什么同一个程序,换个代理就连不上了?
协议版本和实现细节在不同服务商之间会有差异,比如有的只开放 CONNECT 命令,有的不认域名形式的地址类型。抓一次包就能看出分歧在哪一步,通常对应到应答码里写得很清楚。
Q:调试阶段有没有必要每次都抓包?
第一次接入、换了新协议、或者遇到"连不上但没报错"这类模糊问题时,抓包是最快的手段。流程跑通、代码稳定之后就不必每次都抓了,留一段自检脚本定期跑一下成功率即可。
Q:抓包看到明文数据,会不会有安全问题?
SOCKS5 只负责转发,本身不加密。如果业务涉及敏感信息,需要在应用层自己上 TLS。抓包调试时也建议只抓自己程序的流量,看自己的连接过程,不要抓别人的数据。