
做电商多店铺的都清楚,最怕的不是没单,而是几个店被平台判定成“同一个人在开”。要避开这种关联判定,光换个IP远远不够——得把从路由到指纹浏览器的整条链路串起来,让每一环都独立。这篇文章用拓扑的方式,把每一层该干什么、怎么接、容易在哪里串线,一次讲清楚。
先搞清楚:隔离到底在隔离什么
平台判断两个店铺是不是同一个人,主要看三类信号:
一是网络出口:IP地址、归属地、运营商;二是设备环境:浏览器指纹,包括UA、Canvas、WebGL、字体、时区等;三是行为数据:登录时段、操作节奏、收货信息等。
所以“隔离链路”的目标很明确:让每个店铺在平台眼里都是一条完全独立的链路——独立出口IP + 独立浏览器环境 + 不交叉的行为。任何一环共用了,前面做得再细都可能白费。
整条链路的拓扑:四层结构
把链路画出来,从下到上一共四层,各管一段:
路由出口层负责本地网络的分流,决定“哪台设备走哪条线”;代理IP层是整条链路的核心,给每个店铺分配独立出口,天启HTTP就工作在这一层;指纹浏览器层给每个店铺一套独立的浏览器环境,并把代理配置绑定进去;最上面的店铺账号层,一个账号对应一个环境、一条线路。
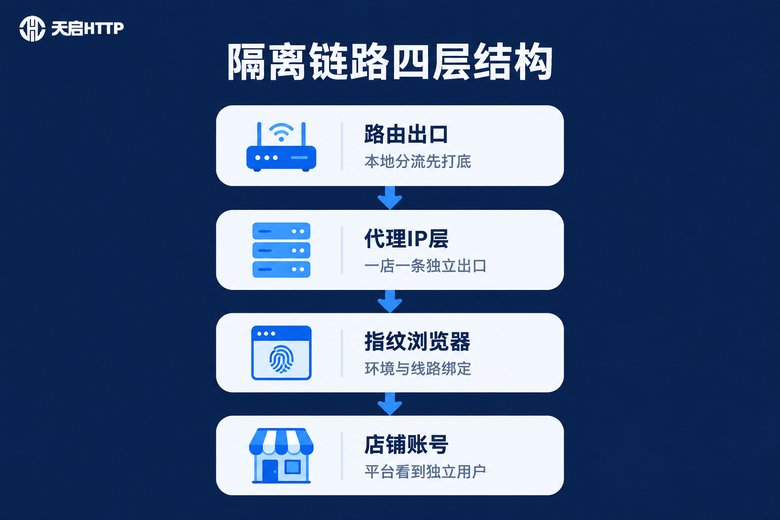
串的原则只有一句话:一店一环境、一环境一线路,从上到下一一对应,中间任何一层都不能出现“多股线汇成一股再分开”的情况。
第一环:路由层怎么打底
路由层的目标只有一个:让“设备到出口”这一段先不串。常见做法有两种:
单机场景:直接在电脑上跑代理客户端,设备级隔离,配置简单,但只适合店铺数量少的情况;多设备场景:用软路由做分流,按设备或网段把流量引到不同出口,适合工作室多人多机的环境。
这一层最容易踩的坑有三个:手机、平板随手连了同一个WiFi,流量没走预定线路;旁路由只配了网关没配DNS,DNS请求走了大网,造成泄漏;访客设备接入后混进了业务网段。路由层把底打好了,才轮到代理IP层出场。
第二环:代理IP层,链路的核心
为什么有了路由还不够?因为普通宽带的出口IP就那么一两个,十几个店铺挤在同一个出口上,平台一眼就能看出关联。这一层要做的,是给每条链路一个独立、稳定的出口。
接入天启HTTP之后,链路就变成了:设备 → 天启HTTP接入网关 → 独立出口IP → 平台。天启HTTP支持HTTP、HTTPS、SOCKS5三种协议,动态短效和长效静态都有。像电商隔离这种需要“线路长期稳定”的场景,优先用长效静态,一店绑定一个,不到期不换,平台看到的登录地才不会飘。
接入位置可以选在三个地方,隔离粒度和适用场景各不相同:
| 接入位置 | 隔离粒度 | 适合场景 | 注意点 |
|---|---|---|---|
| 指纹浏览器内 | 环境级 | 主流做法,店铺数可控 | 每个环境单独填一次 |
| 本机代理客户端 | 设备级 | 单人单机过渡用 | 全局生效,多环境易串 |
| 软路由分流 | 网段/设备级 | 多人多设备工作室 | 分流规则必须写细 |
线路拿到手,先在本机验证一下出口是否真的生效,一条命令就够:
curl --proxy http://用户名:密码@接入地址:端口 https://myip.ipip.net返回的IP和归属地跟你绑定的那条线路一致,才算串对了,再往上层接。
第三环:指纹浏览器,把“人”也隔开
IP独立了,只完成了一半。平台还会比对浏览器指纹:如果两个店铺的UA、Canvas、WebGL、字体列表、时区完全一样,等于主动告诉平台“这是同一台电脑”。
指纹浏览器解决的就是这件事:每个环境一套独立指纹配置,互不重叠。而串线的关键动作,是把代理线路绑定进环境里,而不是让环境走系统全局代理:
新建环境时,代理类型选HTTP或SOCKS5,填入天启HTTP的接入地址、端口和认证信息;一个环境只绑一条线路,删环境前先解绑,别把线路让给第二个环境接着用;环境建好后,先在环境内打开IP查询页,确认出口IP、归属地与线路一致,再去登录店铺后台。
这一步做完,“IP独立”和“环境独立”才真正合到同一条链路上。
串起来看:一条请求的完整路径
现在把三层串起来,跟着一条请求走一遍:
第一步,你在指纹浏览器里打开某个环境的店铺后台;第二步,请求带着这套环境的指纹特征,从环境内配置的代理发出;第三步,流量到达天启HTTP接入网关,完成认证,从绑定的独立出口IP出去;第四步,平台服务器收到请求:一个独立IP,加一套独立指纹,加一份独立的行为记录。
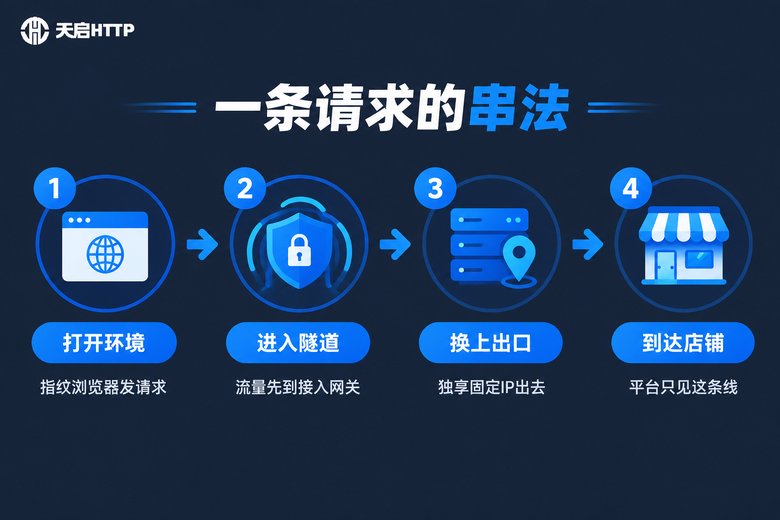
在平台眼里,这就是一个普普通通的独立卖家。十个店铺,就是十条这样互不相交的链路,彼此之间找不到交集点。
串错点排查:链路哪里最容易断
| 现象 | 大概率原因 | 处理办法 |
|---|---|---|
| 环境内查到的IP和绑定线路不一致 | 代理没填对,流量回落直连 | 检查环境内代理配置,关掉系统全局代理再测 |
| 时打得开时打不开 | 短效动态IP到期更换 | 隔离场景换长效静态,一店一线固定 |
| 两个店铺先后被提示异常 | 环境指纹雷同或线路混用 | 重建指纹环境,线路一环境一绑 |
| IP对了但归属地忽远忽近 | 多设备混用了同一条线路 | 回路由层核对分流规则 |
排查顺序建议从下往上:先确认代理线路本身可用,再查环境绑定,最后看路由分流——正好和串链路的顺序相反,哪一层先出问题就先修哪一层。
写在最后
电商隔离链路说难不难,核心就是分工清楚:路由层管“设备不串”,代理IP层管“出口不串”,指纹浏览器管“环境不串”,三层各司其职,一店一线一环境。底座选稳的,天启HTTP的长效静态线路配合指纹浏览器按环境绑定,链路串好之后,日常基本不用再操心。
常见问题
Q: 只用指纹浏览器不配代理,能隔离吗?
不行。指纹只解决了“设备像不像”的问题,出口IP还是同一条宽带,平台照样能通过IP关联起来。IP和环境必须同时独立,缺一环都不算完整隔离。
Q: 动态IP和静态IP,电商隔离该选哪个?
优先长效静态。店铺登录状态和常用登录地讲究稳定,线路天天换反而容易触发验证。短效动态更适合数据采集、批量查询这类对IP新鲜度要求高的任务。
Q: 一个环境可以绑多条线路轮着用吗?
不建议。绑定关系越简单越不容易出错,一个环境固定一条线路,平台看到的登录地才稳定。真要换线路,换完先在环境内核对出口一致再登录。
Q: 天启HTTP能用于海外电商平台吗?
天启HTTP是国内IP代理服务商,提供的是国内各地的出口IP,运营国内平台完全够用。如果业务涉及海外平台、需要海外线路,那不在它的适用范围内。
Q: 链路串好之后多久检查一次?
建议每周抽查一次:在每个环境里打开IP查询页,核对出口IP和归属地是否与绑定线路一致。尤其是路由器固件更新、代理客户端升级之后,务必重新验一遍。